病院・医療機関は必読!「医療機関におけるサイバーセキュリティ対策チェックリスト」とは?


index
2025/3/19(※2026/10/06 更新)
医療機関を狙ったサイバー攻撃が相次ぐなか、厚生労働省は「医療機関におけるサイバーセキュリティ対策チェックリスト」を策定しています。
本記事では、チェックリストの概要や実際のサイバー攻撃事例をもとに、医療機関が確認すべきセキュリティ対策を解説します。さらに、チェックリストでは把握しにくいIT環境のリスクを確認する方法も紹介します。
厚生労働省によるサイバー攻撃対策3つの取り組み
今回紹介する「医療機関におけるサイバーセキュリティ対策チェックリスト」は、厚生労働省が医療業界のサイバー攻撃対策の一環として位置付けているものです。チェックリストに沿ってセルフチェックすることで、基本的なセキュリティ対策の実施状況を確認できます。まずは、チェックリストを含む厚生労働省の医療業界向けのサイバー攻撃施策について概観します。
「医療情報システムの安全管理に関するガイドライン」の公表・改訂
「医療情報システムの安全管理に関するガイドライン」とは、厚生労働省が策定する医療機関におけるサイバーセキュリティ施策の根幹を担う資料です。全部で5つの「編」からなり、各編には医療情報システムを安全に管理するための具体的な対策が記載されています。
これまで何度か改定されており、最新の第7.0版は2026年6月に公開されました。新たに「保守委託機関編」が追加され、病院と委託先の連携について重点的に取り扱っています。ガイドラインの改定ポイントと実践方法については、下記コンテンツにて解説していますので併せてご確認ください。
都道府県による立入検査
ガイドライン自体に対する罰則規定がないものの、医療法に基づく立入検査ではサイバーセキュリティ対策が求められています。立入検査では、ガイドラインおよびチェックリストを基準の一つとして、医療機関ごとに対応状況の確認が行われます。
サイバーセキュリティ対策「チェックリスト」の提示
ガイドラインの実行性を高めるためのツールとして、厚生労働省は「医療機関におけるサイバーセキュリティ対策チェックリスト」を策定・配布しています。医療機関に在籍する専任のIT担当者だけでなく、ほか業務と兼務している医療従事者の利用も想定し、全体的に平易な体裁となっているのが特徴です。
以上のように、厚生労働省はガイドラインを基盤として、立入検査とチェックリストによってセキュリティ対策の実施・確認を促しています。そして、今回の改定ではこれまでの「国によるセキュリティ対策の促進・サポート」「医療機関のセルフチェック・意識改革」、それに加えて「医療情報システム・サービス事業者との連携も含めて対応する」という点も重要であることが示唆されました。
厚生労働省「医療機関におけるサイバーセキュリティ対策チェックリスト」とは
厚生労働省の「医療機関におけるサイバーセキュリティ対策チェックリスト」は、医療情報システムの安全管理に関わるポイントを整理したものです。この度、ガイドライン改定と同じく2026年6月に仕様変更がなされました。項目は「医療機関・薬局確認用」および「事業者確認用」に分かれており、事業者確認用は外部事業者が医療情報システムの運用・管理を担っている場合に使用します。
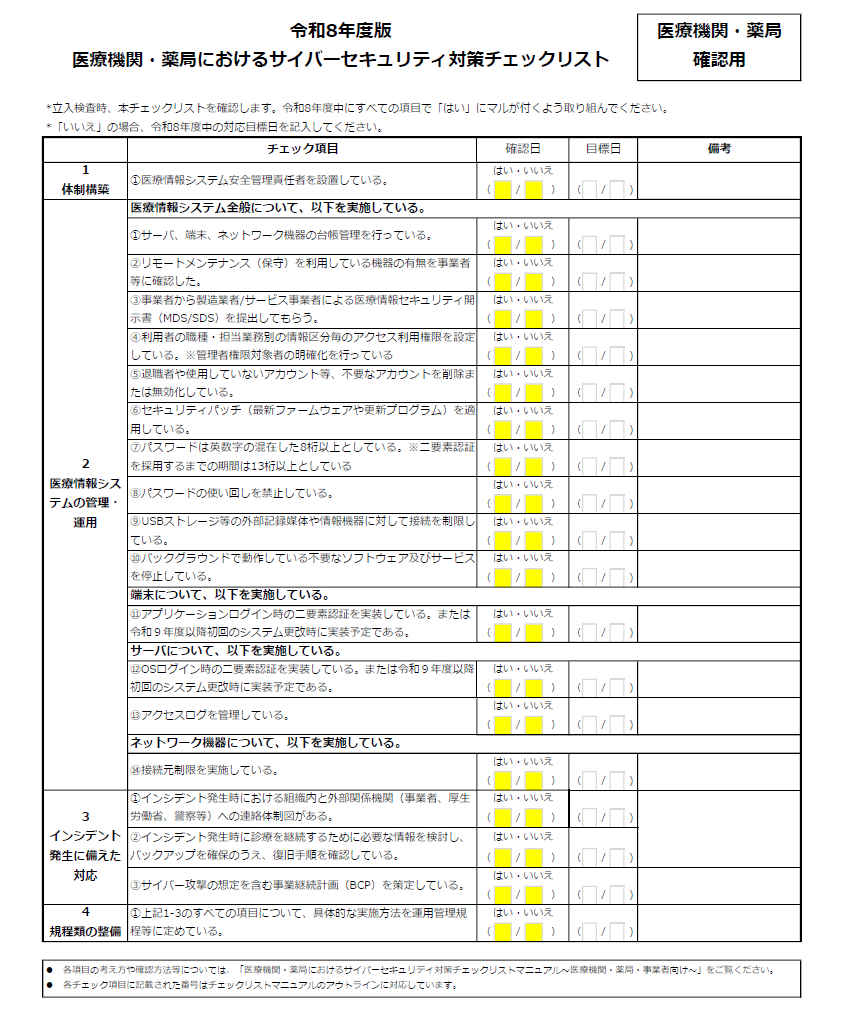
チェックリストのマニュアルに「医療機関等が優先的に取り組むべき事項をチェックリストにまとめました」と記載されている通り、ガイドラインの中でも特に重要な要素を抜粋しています。日頃の基本的なセキュリティ状況を確認する手段であり、立入検査時の参考材料としても活用できます。
医療機関・関連組織で発生したサイバー攻撃事例3選
ここからは医療機関を標的にしたサイバー攻撃を3つ紹介します。攻撃者の手口や被害状況、さらには各事例を例に「チェックリストでどのような事項を確認できるのか」を整理します。チェックリストが現場でどのように活用できるのか、一方で不足する部分があるのか事例を基に確認ください。
美容クリニックAのクラウドサーバに不正アクセス
2026年4月、美容クリニックAは、管理・運用するクラウドサーバへのランサムウェアを用いた不正アクセスを公表しました。同法人は患者369名分の個人情報が不正取得されたため、被害拡大防止のためサーバの外部通信を遮断しています。
こうした不正アクセス防止においては、医療情報システムのチェックリストを通して、IT資産の管理やアクセスログなど、クラウド環境に関する基本的なセキュリティ対策の実施状況を確認できます。各システムの利用状況や事業者との責任分界なども確認できます。
一方で、クラウド環境上の設定ミスや脆弱性の有無、その運用方法などは、セキュリティベンダーによる専門性の高い調査が向いているでしょう。例えば、今回被害を受けた同法人は、第三者専門機関によるセキュリティ診断を再発防止策の一つとして挙げています。
大学病院Bのナースコールシステムにサイバー被害
2026年2月、神奈川県で高度急性期医療を担う大学病院Bが、ナースコールシステムのサーバや病棟端末などへのサイバー攻撃を受けました。医療機器保守用のVPN装置経由の侵入と、患者情報の流出が確認されています。
医療情報システムのチェックリストには、接続元制限や二要素認証といったセキュリティ対策の実施が記載されています。外部委託先によるリモートアクセスと運用保守専用の外部接続の有無は、チェックリストの項目をなぞっていけば確認可能です。
一方で、本事例で侵入経路となったVPN装置の管理状態や、ネットワーク構成全体のリスクなどは技術的制約のあるチェックリストでは難しいでしょう。自院に潜む脆弱性の洗い出しには、技術的な調査・評価が必要です。
大学Cの研究施設のファイルサーバーがランサムウェア被害
2025年11月、大学Cは研究室のデータを標的にしたサイバー攻撃を受けました。同大学が経営する病院への影響も懸念されましたが、研究室と病棟のネットワークを分離しており、被害を一定範囲内に抑えています。
大学Cでは各ネットワークの分離設計が、診療業務への影響を抑える要因となりました。
チェックリストを用いる際も、接続元制限・台帳管理・パッチ適用・ログ管理・バックアップなどの項目をセルフチェックし、自院のネットワーク設計に基本的な間違いがないか確認しましょう。
しかし、「ネットワーク間の分離そのものが必要か否か、その判断軸であるリスク評価」はチェックリストのみだと難しく、外部のセキュリティ専門家と連携して進めることが現実的です。
チェックリストと異なる視点で確認できるセキュリティアセスメントとは?
チェックリストは医療機関などが優先的に取り組むべき事項であり、必ずしも網羅性のあるツールとは言い切れません。自院のセキュリティ状況や運用状態をより広い観点から把握するためには、セキュリティベンダーに「セキュリティアセスメント」を依頼して、専門的に脆弱性の有無を調査・評価することが有効です。
セキュリティアセスメントとは「企業や組織が保有するIT資産にどのようなリスクがあるのかを調査し、客観的な分析・評価する施策」です。医療機器ベンダーなど外部委託業者が提供するクラウドシステム・プラットフォーム上の自院データ、脆弱性を把握できていないIT資産などを対象に調査を実施します。
ASM(Attack Surface Management)や脆弱性診断など様々な手法があり、自院のIT環境に適したソリューションを導入し、情報を棚卸しすることが大切です。
チェックリストとは異なる視点・技術でIT資産を把握できる
チェックリストとアセスメントの関係性を端的に表現すると、「チェックリストが対策の実施状況を確認するためのセルフチェックであり、アセスメントはIT環境に潜むリスクの有無とその詳細を客観的に評価・検出するもの」です。
例えば、下記のように「確認」と「評価・検出」で役割分担ができます。
- チェックリストで「パッチ適用しているか」をセルフチェックし、アセスメントで「組織内のOS・ソフトウェアが実際にどの程度更新されているか」を評価する
- チェックリストにて「外部接続やリモート保守を適切に管理しているか」を確認し、アセスメントで「インターネット上にどのようなIT資産が公開され、リモートアクセスに関する脆弱性が存在しているか」を技術的に検出する
チェックリストに記載された項目の実施状況を確認するだけでは、IT環境全体に潜むリスクや想定外の脆弱性まで把握することは困難です。セキュリティアセスメントによって自院に潜むリスクを把握し、必要なセキュリティ対策の検討や優先順位付けに活用することが重要です。
チェックリストと合わせて関係各所への強力な説明材料となる
セキュリティアセスメントで得られた客観的なデータはいくつかの場面で活用できます。例えば、医療立入検査の「管理施策を整備できているか、継続的にセキュリティ運用できているか」という質問に対して、客観的な調査結果に基づく資産管理の状況提示は説得力の高い判断材料になるでしょう。
また、経営層に対しては客観的なリスク評価・検出を踏まえた戦略的なセキュリティ対策案を提示することで、二要素認証・独立したゲートウェイ設置・ログ管理などへの予算確保の判断材料になるでしょう。
チェックリストとアセスメントを組み合わせたセキュリティ対策
今回は厚生労働省の「医療機関におけるサイバーセキュリティ対策チェックリスト」について紹介しました。チェックリストはセキュリティの最優先事項をまとめた実用性の高いツールであり、セキュリティ人材の不足する医療機関においても活用機会が多いでしょう。
一方で、チェックリストは優先的に取り組むべき事項を確認するためのものであり、自院のIT環境に潜むリスクを技術的に評価するものではありません。
チェックリストの補完材料として活用できる「IIJ Safous Security Assessment アタックサーフェス診断」
IIJではセキュリティ体制に不安のある医療機関でも利用できる「IIJ Safous Security Assessment アタックサーフェス診断」を提供中です。自院のドメインやIPアドレス情報をもとに、専用のレポートにて攻撃者からの狙われやすさを可視化します。可視化できる主な評価項目は以下の通りです。
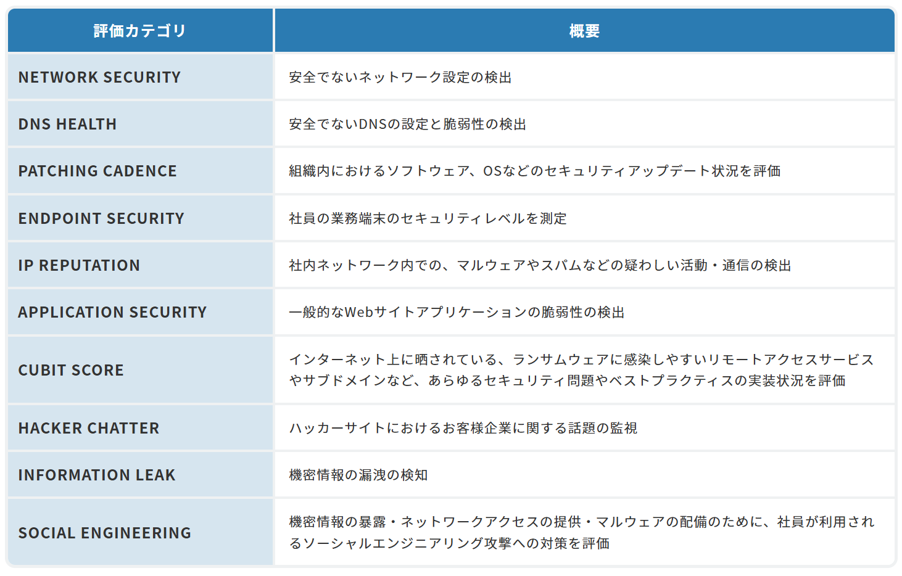
上記項目を踏まえると、先ほどの3事例で取り上げたような「外部接続」「ネットワーク設定」「パッチ適用」「情報漏えい」なども評価対象に含まれるため、チェックリストと併用すればインシデントの防止や被害最小化に向けた対策を検討する際の判断材料として活用できます。
また、申し込みから最大5営業日でレポート提出ができることも特徴で、セキュリティアセスメントの中でもクイックにリスク評価ができます。
さらには、IIJのセキュリティ専門家による「セキュリティアナリストミーティング」も実施可能で、専門的視点から自院に効果的なセキュリティ対策を提案することもできます。
IIJ Safous Security Assessment アタックサーフェス診断に関するご質問・ご相談は以下よりお気軽にお問い合わせください。サービスページや紹介資料も公開しておりますので、サービスの詳細について知りたい方はご参照ください。
【公式】IIJ Safous Security Assessment アタックサーフェス診断


サービスの詳細やお見積りなど担当者よりご返事します
 フォームでのお問い合わせ